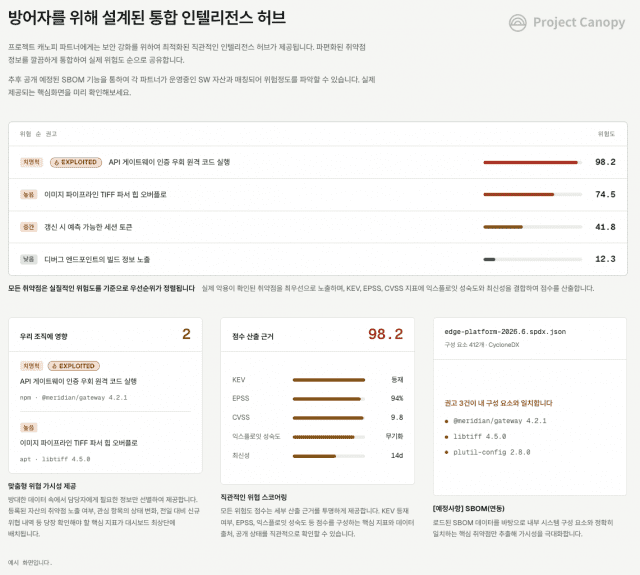
[지디넷코리아]사단법인 프로젝트 플라즈마가 운영하는 AI 보안 공익 이니셔티브 ‘캐노피 프로젝트(Project Canopy)’가 전용 플랫폼 ‘취약점 인텔리전스 허브’를 가동한다고 3일 밝혔다.이번에 오픈한 ‘취약점 인텔리전스 허브’는 연구팀이 검증한 취약점 내역과 다차원 위험도 지표(CVSS·EPSS·KEV), 공식 패치 및 보안 권고문(Advisory)을 한눈에 확인하고 즉각 조치할 수 있는 전용 플랫폼이다. 참여 기관과 기업은 허브를 통해 자사 시스템에 직결된 오픈소스 결함과 패치 현황을 실시간 파악하고 선제적인 방어 조치를 취할 수 있다.최근 공격자들이 고도화된 AI 기술을 활용해 시스템의 취약점을 탐색·침투하는 속도가 급격히 빨라지고 있다. 이에 프로젝트 캐노피는 선도적인 AI 기반 오펜시브 보안 기술을 접목, 국가 행정망과 대국민 서비스의 근간을 이루는 오픈소스 및 민생 인프라의 보안 사각지대를 선제적으로 발굴·해소하는 공익 방어 체계를 구축해 왔다.실제 '캐노피' 연구팀은 대한민국 공공 서비스의 기반인 eGovFRAME을 시작으로 Spring FRAMEwork/Boot, Docker, LiteLLM, Grafana, Istio, libdb, python.org 등 국내외 핵심 오픈소스 프로젝트를 대상으로 심층 분석을 전개했다. 분석 과정에서 잠재적 위협이 될 수 있는 다수의 취약점 후보를 발굴하고 개념증명(PoC)을 완료했으며, 고위험군 사안을 포함한 취약점 내역을 각 프로젝트 메인테이너에게 순차 제보했다. 현재 일부 핵심 조치가 완료되었으며, 나머지 항목들 역시 글로벌 표준 보안 규정인 ‘책임 있는 공시(CVD, Coordinated Vulnerability Disclosure)’ 가이드라인에 따라 공식 보안 패치 배포 시점에 맞춰 순차 공개될 예정이다.특히 '캐노피'는 일방적인 정보 제공을 넘어, 파트너들이 분석 대상을 직접 제안하는 ‘수요 기반 참여형 구조’를 도입했다. 참여 기관·기업이 실무에서 활용 중인 오픈소스나 점검이 시급한 소프트웨어를 요청하면, 연구팀이 ▲사용자 규모 ▲사각지대 여부(패치 대응력, 사고 이력) ▲사회적 필요도 등을 종합 평가해 우선순위를 선별하고 집중 분석에 착수한다.'캐노피'는 향후 지자체, 공공기관뿐만 아니라 상대적으로 전담 보안 예산과 전문 인력이 부족한 의료, 교육 등 국민 생활 밀착형 민생 인프라 분야로 협력 네트워크를 지속 확장해 나갈 계획이다. 프로젝트 캐노피는 가입을 희망하는 기관 및 기업이라면 누구나 참여할 수 있다.캐노피 프로젝트 박세준 위원장은 “공격자가 AI의 속도로 취약점을 파고드는 환경에서, 방어자 역시 선제적으로 AI 역량을 투입해 위협을 먼저 제거해야 한다”며 “프로젝트 캐노피는 자금과 인력 부족으로 보안 사각지대에 놓이기 쉬운 민생 인프라와 오픈소스 생태계를 지키기 위한 공익 이니셔티브로서, 안전하고 지속 가능한 디지털 사회 안전망을 구축하는 데 앞장설 것”이라고 강조했다.
Continue to ZDNet Korea →You are being forwarded in 6s — stay on this page