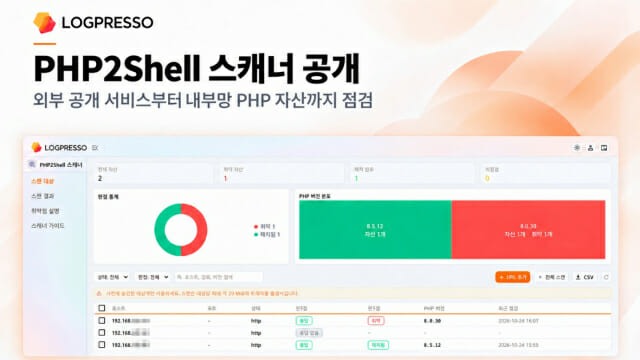
[지디넷코리아]통합보안 전문기업 로그프레소(대표 양봉열)는 PHP 원격 코드 실행 취약점 ‘PHP2shell’을 진단하는 ‘PHP2shell 스캐너’ 앱을 지난 24일 로그프레소 스토어에 고객 대상으로 공개했다고 26일 밝혔다.'PHP2shell'은 웹 개발 언어 PHP 엔진에서 발견된 원격 코드 실행 취약점 두 건(CVE-2026-109618, CVE-2026-109619)이다. PHP 보안팀은 두 취약점의 심각도를 CVSS v4.0 기준 9.2점(Critical)으로 평가했다. PHP 보안팀은 지난 21일 현재 지원 중인 8.2~8.5 버전의 패치(8.2.35, 8.3.36, 8.4.27, 8.5.12)를 배포했다. 공개된 보고에 따르면 2012년 발표된 PHP 5.4.0 이후 버전도 영향을 받는다. 특정 애플리케이션이 아니라 PHP 엔진 결함이라 PHP로 동작하는 웹 서비스는 모두 점검 대상이다.로그프레소는 지난 21일 자사 블로그에 취약한 PHP 자산 식별과 임시 완화 조치, 침해 흔적 점검 방법을 담은 대응 권고문을 게시했다. PHP2shell 스캐너는 권고문에 이어 공개한 앱이다. 로그프레소 SIEM·XDR에 앱을 설치하고 점검할 URL을 등록하면 바로 진단한다. 별도 점검 환경은 필요 없다.PHP2shell 스캐너는 로그프레소 서버에서 접근할 수 있는 내부망 PHP 자산도 점검한다. 사내 관리 도구와 방화벽 등 네트워크 장비의 관리 화면에는 PHP가 쓰이는 경우가 많다. 이런 시스템은 외부에서 접근할 수 없어 인터넷에서 사용하는 점검 도구로는 확인하기 어렵다.내부 자산을 패치하지 않고 두면, 내부망에 들어온 공격자가 다른 시스템으로 옮겨 가는 경로가 될 수 있다. 외부에 노출된 서비스를 먼저 조치하고, 내부 자산도 함께 조사해 패치해야 한다.PHP2shell 스캐너는 여러 점검 대상 URL을 일괄 등록할 수 있으며, HTTP와 HTTPS 접속 방식을 자동으로 판정한다. 각 자산의 취약 여부와 진단 과정에서 확인된 PHP 버전 정보를 기록하고, 취약 여부에 대한 판정 통계와 PHP 버전별 자산 분포를 제공한다. 또한 점검 이력을 보관하고, 진단 결과를 CSV 파일로 내보낼 수 있다.패치 후에는 등록한 대상을 버튼 하나로 다시 점검한다. 재점검 결과로 조치 여부를 확인하고, 아직 조치하지 않은 자산을 추적할 수 있다. 탐지용 쿼리 명령어와 탐지 룰도 함께 제공한다. 화면은 한국어·영어·일본어를 지원한다.양봉열 로그프레소 대표는 “대응 권고문에 이어 고객이 직접 자산을 점검할 수 있도록 스캐너를 공개했다”며 “고객이 기존 보안 운영 환경에서 내부망 PHP 자산까지 점검하고, 패치 이후 조치 결과를 계속 확인할 수 있도록 지원하겠다”고 말했다.앱에 대한 자세한 내용은 로그프레소 스토어에서, 취약점 대응 방법은 로그프레소 블로그에서 확인할 수 있다.
Continue to ZDNet Korea →You are being forwarded in 6s — stay on this page