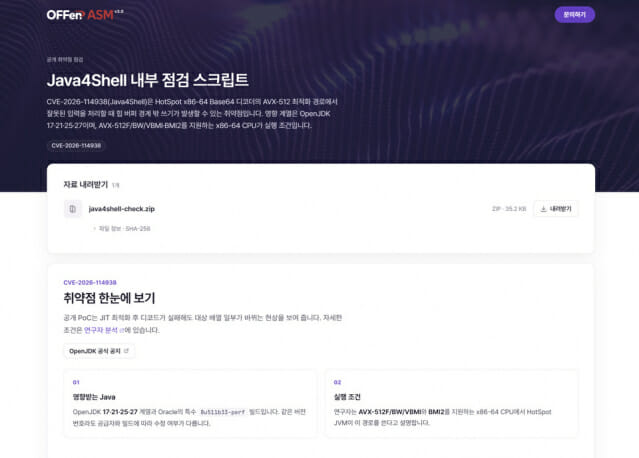
[지디넷코리아]자바(Java)의 베이스64(Base64) 디코딩 가속 기능의 원격 코드 실행(RCE) 취약점 '자바포셸(Java4shell, CVE-2026-114938)' 점검 스크립트가 배포됐다. 이 취약점은 인증 없이 서버 제어권을 탈취할 수 있어 민감 정보 유출과 서비스 중단이 우려되며, 공통 취약점 평가 시스템(CVSS) v4.0 기준 9.2점의 '치명적' 등급을 받았다.오펜시브 보안 전문 기업 엔키화이트햇은 이 같은 내용의 취약점 점검 스크립트와 관련 분석 보고서를 18일 배포했다.자바포셸은 조작된 입력을 처리하는 과정에서 메모리가 손상돼 원격으로 악성코드를 실행할 수 있다. 악용되면 민감 정보 유출과 서비스 중단 피해가 우려된다.자바는 공공기관, 금융, 대기업의 핵심 백엔드 시스템에 주로 쓰여 파급력이 크다. 기업이 자체 개발한 웹 애플리케이션 코드가 안전해도 근간인 자바 실행환경에 결함이 남아 있으면 공격 표적이 될 수 있다. 보고서는 오픈JDK(OpenJDK) 17, 21, 25, 27 계열을 영향받는 버전으로 제시했다.조작된 공격 입력을 보내는 외부 스캐닝 방식은 취약한 프로세스를 중단시켜 서비스에 영향을 줄 수 있다. 엔키화이트햇의 스크립트는 공격용 입력 없이 내부 판단 근거만으로 취약 여부를 판별한다. 내부 판단 근거는 실행 파일의 아키텍처, 공급자, 버전과 AVX-512F, BW, VBMI 및 BMI2 지원 여부 등이다. 전용 진단 웹페이지에서 내려받아 쓰며 결과는 '취약 의심', '수정 버전 사용', '실행 조건 불충족' 등으로 나온다.분석 보고서에는 근본 원인인 x86-64 베이스64 디코더의 AVX-512 최적화 경로 결함과 즉시 적용 가능한 완화 조치, 공식 패치 적용 가이드가 담겼다. 이성권 엔키화이트햇 대표는 노출 자산을 공격자보다 먼저 식별하고 조치하는 '골든타임' 확보가 중요하다며, 스크립트로 취약 경로를 식별하고 신속히 패치할 것을 당부했다.이성권 대표는 앞서 발생한 PHP투셸(PHP2shell)에 이어 자바 사태까지, 웹 애플리케이션 보안을 넘어 기반 실행환경의 취약점 관리까지 점검해야 하는 상황이라고 말했다.한국인터넷진흥원(KISA)도 18일 보안 업데이트를 권고했다. 오라클은 17일(현지시간) 긴급 보안 패치로 21개 제품군 640개 취약점을 수정했다.행정안전부 통계 기준 국내 공공 정보시스템 1만1132개, 71.28%가 자바로 구축돼 PHP(6.58%)보다 규모가 10배 이상 크다. 그룹웨어, 전사적자원관리(ERP), 통합인증(SSO) 등 국산 솔루션이 제품 내부에 구버전 자바 개발 키트를 묶어 납품하는 경우도 있다. 이 경우 운영체제(OS)의 자바만 업데이트해서는 해결되지 않는다.엔키화이트햇은 앞서 10월 23일 PHP투셸 무료 진단 스캐너와 분석 보고서를 공개한 바 있다. PHP투셸은 PHP 코어의 원격 코드 실행 취약점(CVE-2026-109618, CVE-2026-109619)이다. 같은 달 27일에는 Node.js의 브로틀리(Brotli) 메모리 손상 취약점 노드투셸(Node2shell, CVE-2026-111497) 내부 점검 스크립트를 배포했다.
Continue to ZDNet Korea →You are being forwarded in 6s — stay on this page