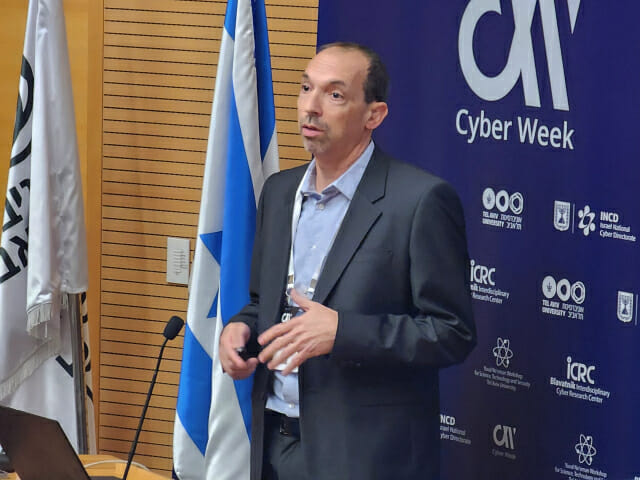
[지디넷코리아][텔아비브(이스라엘)=박광하 기자] 이스라엘 사이버보안 당국이 9일(현지시간) 인공지능(AI) 에이전트에 사용자와 같은 권한을 주는 관행을 새로운 보안 위협으로 지목했다. 명령 서버 없이 스스로 움직이는 AI 공격과 협력하는 에이전트 군집은 식별이 더 어렵다고 설명했다.타미르 고렌 이스라엘 국가사이버국(INCD) 전략프로그램국장은 이날 텔아비브대에서 열린 사이버위크 이노베이션 서밋에서 이같이 평가했다.최근 우려되는 사례로 과도한 에이전시 사용과 권한 부여를 언급했다. 그는 "많은 조직이 AI를 시스템에 넣으면서 사용자와 같은 권한을 주고, 필요하지 않을 때도 그 권한을 쓴다"면서, 이런 걸 하지 말아야 한다고 못 박았다. 위험이 현실화하는 걸 막으려면 부여한 권한을 식별하고 제한하는 자동화 솔루션이 필요하다고 말했다.과도한 에이전시는 오와스프(OWASP)가 2025년판 '거대언어모델(LLM) 애플리케이션 10대 위험'에 올린 항목이기도 하다. 고렌 국장은 "돕는 것이 목적인 AI 비서가 때로 과하게 돕고, 때로는 공격자까지 돕는다"고 지적했다.아울러 '혼동된 대리인' 문제도 거론했다. 혼동된 대리인(Confused Deputy)은 권한이 높은 AI 시스템이나 에이전트가 권한이 낮은 사용자나 악의적인 공격자에게 속아, 원래 승인되지 않은 작업을 자신의 높은 권한을 이용해 대신 수행하게 되는 권한 상승 보안 취약점이다. 그는 가드레일을 둬도 AI가 지능적으로 이를 우회하는 경우가 많다고 말했다. 그러면서 "상용 AI 모델에는 고유한 취약점이 있다"며 "믿고 쓰려면 데이터 단계부터 실행 단계까지 공격이 어디서 일어나는지 알아야 한다"고도 했다.'AI 활용 공격'도 방어 쪽의 주요 과제로 꼽았다. 최근 AI 기반 피싱은 수많은 대상을 활동하면도 매우 정교해 가려내기 어렵다면서 영상과 음성을 쓰는 딥페이크 공격도 같은 문제를 안고 있다고 짚었다.양자 분야에서는 비대칭 암호가 깨질 가능성을 주시하고 있다. 대칭 암호도 약해지지만 정도는 덜하다고 했다. 그는 "양자내성암호(PQC) 관련 암호 매핑이 양자 시대 대비의 첫 단계"라면서 "(PQC로) 전환하기 어려운 레거시 시스템을 어떻게 완화할지도 과제"라고 제시했다.이스라엘 국가디지털청은 지난해 2월 정부 기관에 양자 컴퓨팅 공격에 대비하라는 지침을 내리며 기관별 인프라 매핑과 노출 가능 데이터 식별을 요구했다. 고렌 국장은 12일 열리는 양자의 날 행사에도 참석한다.그는 INCD에는 비상업적 '특수 방어 솔루션' 프로젝트가 여럿 있다고 소개했다. 군을 비롯한 전담 기관과 협력해 특정 문제를 푸는 경우가 많으며, 관련 아이디어가 있으면 듣고 싶다고 말했다. 공급망은 소프트웨어, 하드웨어, 벤더 접근에 모두 걸린 과제라고 설명했다. 오픈소스, 사물인터넷(IoT) 연결 기기, 일부 클라우드도 공급망 관심사로 꼽았다.요시 카라디 INCD 국장은 올해 1월 클라우드 보안, 사이버 AI, 양자 기술을 기반으로 한 다년 국가 사이버 방어 계획을 시작했다. 현지 매체들에 따르면 INCD는 지난해 사이버 공격 2만 6000건 이상을 다뤘고, 이는 전년보다 55% 많은 규모다.
Continue to ZDNet Korea →You are being forwarded in 6s — stay on this page