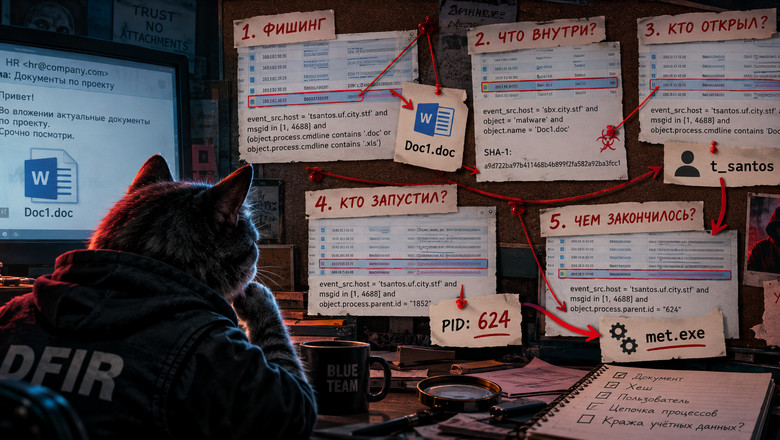
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe . На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до дампа LSASS . Немного аналитики, практических запросов и рассуждений в процессе расследования :) Читать далее
Continue to Habr →You are being forwarded in 6s — stay on this page