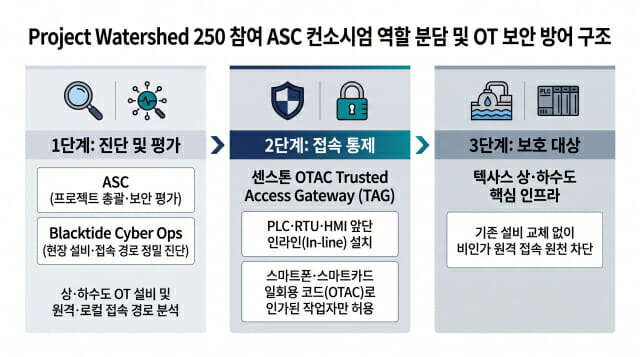
[지디넷코리아]운영기술(OT) 보안기업 센스톤(대표 유창훈)이 백악관과 텍사스주가 추진하는 수도시설 사이버 방어 시범사업에 합류해 설비를 바꿀 필요 없이 접속자를 가려내는 게이트웨이를 공급한다.센스톤은 텍사스 사이버사령부(TXCC)가 주관하는 '프로젝트 워터셰드 250(Project Watershed 250)'에 참여한다고 20일 밝혔다.미국 산업 및 핵심 인프라 보안 전문기업 어플라이드 시큐리티 컨버전스(ASC)가 이끄는 컨소시엄에 유일한 기술 파트너로 참여한다. TXCC가 최근 발표한 1기 참여 기관 명단에 ASC가 공식으로 이름을 올렸다. 센스톤은 컨소시엄에서 OT 접속 통제 솔루션 'OTAC 트러스티드 액세스 게이트웨이(TAG)'의 공급과 기술 지원을 담당한다.프로젝트 워터셰드 250은 백악관 국가사이버국장실(ONCD), 텍사스 주지사실, TXCC가 공동으로 추진하는 민관 협력 파일럿 프로그램이다. 전담 보안 인력과 예산이 부족한 텍사스 지역 상하수도 사업자들에게 검증된 민간 보안 기업의 평가 및 방어 솔루션을 무상으로 제공해 핵심 기반시설의 사이버 복원력을 높이는 것이 목적이다.이번 프로젝트의 출범 배경에는 최근 미국 수도 인프라를 강타한 연쇄 사이버 공격 사태가 자리하고 있다. 올해 하반기 미국 12개 주 이상에서 30여 개 상하수도 시설과 100개 이상의 인터넷 노출 산업용 제어장치(PLC)가 외부 공격을 받아 수압 저하와 범람 등 물리적 운영 피해가 발생했다. 연방수사국(FBI), 사이버보안인프라보안국(CISA), 국가안보국(NSA) 등 연방 기관들이 합동 보안 권고를 발령하는 등 국가적 위기감이 고조됐다.특히 공격자들이 취약한 비밀번호, 탈취한 계정, 정상적인 엔지니어링 소프트웨어로 원격 접속해 설비 설정을 조작했다. 이 때문에 기존 침입 탐지 시스템만으로는 정상 유지보수와 악의적 접속을 구분하기 어렵다는 한계가 드러났다. 이에 컨소시엄은 현장 설비를 교체하거나 운영을 중단하지 않고도 실제 접속자의 신원을 검증할 수 있는 TAG를 핵심 방어 수단으로 채택했다.컨소시엄을 주관하는 ASC는 텍사스주에 본사를 두고 미국 전역의 해사, 에너지, 국방 및 핵심 기반시설 보안을 수행하는 전문기업이다. 지금까지 40개 이상의 핵심 인프라 시설과 850개 이상의 산업 제어 시스템을 분석하고 평가한 실적이 있다. 미국 해안경비대(USCG), 국방부 사이버보안 성숙도 모델(CMMC), 교통보안청(TSA), 텍사스 주정부 정보자원부(DIR BuyBoard) 등 미국 연방과 주정부의 엄격한 보안 규제 대응 역량을 인정받고 있다. 자체 인공지능(AI) 기반 OT 보안 분석 플랫폼 'ccSentinel'을 통한 정밀 진단 역량도 인정받고 있다.프로젝트에서 파트너사들은 보안 진단부터 현장 통제까지 유기적으로 역할을 분담한다. 주관사인 ASC가 전체 프로젝트 관리와 보안 평가를 총괄한다. 평가 파트너인 블랙타이드 사이버 옵스(Blacktide Cyber Ops)가 현장 설비와 접속 경로를 정밀 진단한다. 이후 취약점이 확인된 핵심 제어 설비 앞단에는 센스톤의 TAG를 적용해 인가된 작업자만 설비에 접근하도록 원천 통제한다.파일럿 기간 동안 텍사스 지역 유틸리티는 컨소시엄이 제공하는 서비스를 검토해 자체적으로 도입 여부를 선택한다. TXCC가 특정 기업을 선정, 보증, 인증하는 방식이 아닌 자율 선택 구조다. 구체적인 현장 적용 범위는 유틸리티와 합의해 결정한다.유창훈 센스톤 대표는 "올 하반기 발생한 미국 수도 시설 해킹 사태는 정상 계정과 정상 도구를 악용한 침투 앞에서 기존 경계와 탐지 중심의 OT 보안이 얼마나 취약한지를 여실히 보여준 사건"이라며 "미국 연방과 주정부 보안 규제 분야에서 검증된 역량을 갖춘 ASC와 한국수자원공사(K-water) 현장에서 안정성을 입증한 센스톤의 TAG가 결합해 미국 핵심 기반시설의 보안 패러다임을 바꾸는 진정한 OT 보안의 해법을 제시할 것이다"라고 강조했다.센스톤의 TAG는 이미 국내 한국수자원공사의 정수장과 댐 감시제어시스템에 적용돼 운영 중이다. 기술적 안정성과 보안 효과를 인정받아 확대 도입이 결정되는 등 수자원 인프라 분야의 대표적 검증 레퍼런스를 확보하고 있다.프로젝트는 8월31일(현지시간) 샌안토니오에서 출범한 6개월 시범사업이다. 환경보호청(EPA)과 CISA가 연방 파트너로 참여한다. TXCC는 17일(현지시간) 1기 참여 기업 63곳을 공개했다.CISA는 지난 7월 인터넷에 노출된 상하수도 시스템 100개 이상이 표적이 됐다고 밝혔다. 피해 지역은 최소 12개 주다. 미네소타에서만 30여 곳이 공격받았다. 공격은 주로 셀룰러 모뎀에 직접 연결된 제어장치를 노렸다. CISA는 제어장치를 인터넷에서 분리하고 원격 접속은 가상사설망이나 게이트웨이를 거치라고 권고했다.CISA와 FBI 등은 4월7일(현지시간) 이란 연계 세력이 인터넷에 연결된 제어장치를 공격하고 있다고 경고했다. ASC는 웹사이트에서 42개 시설과 850개 이상 시스템을 분석했다고 소개한다.
Continue to ZDNet Korea →You are being forwarded in 6s — stay on this page