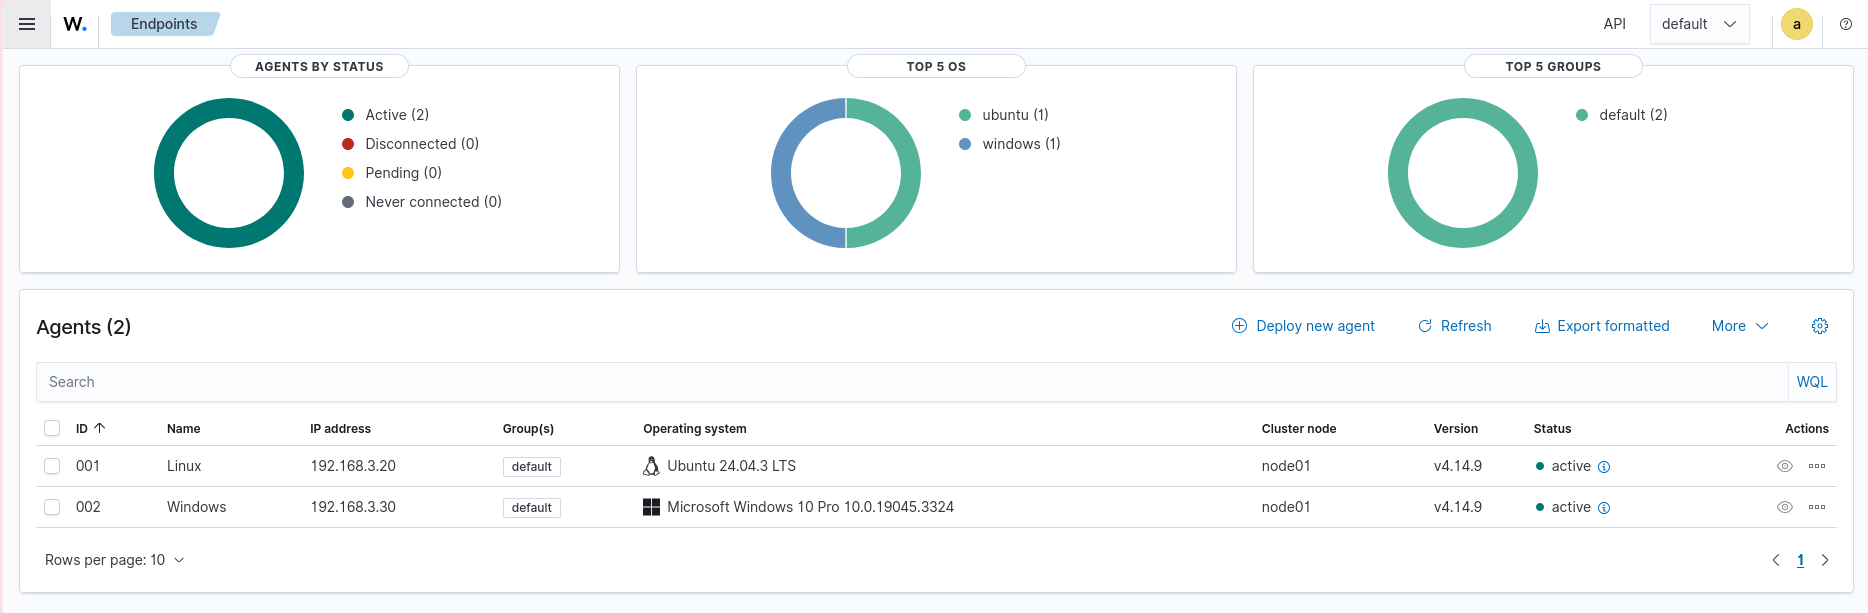
Пошаговое руководство по сборке домашнего лабораторного стенда: Wazuh Server, два хоста с агентами на Ubuntu и Windows 10 и атакующая машина на Kali Linux. Разворачиваем Wazuh, настраиваем правила обнаружения и на практике проверяем, как SIEM собирает логи, обнаруживает SSH-брутфорс в реальном времени, подозрительную активность на агенте и вредоносный PowerShell на реальных примерах атак. Читать далее
Continue to Habr →You are being forwarded in 6s — stay on this page