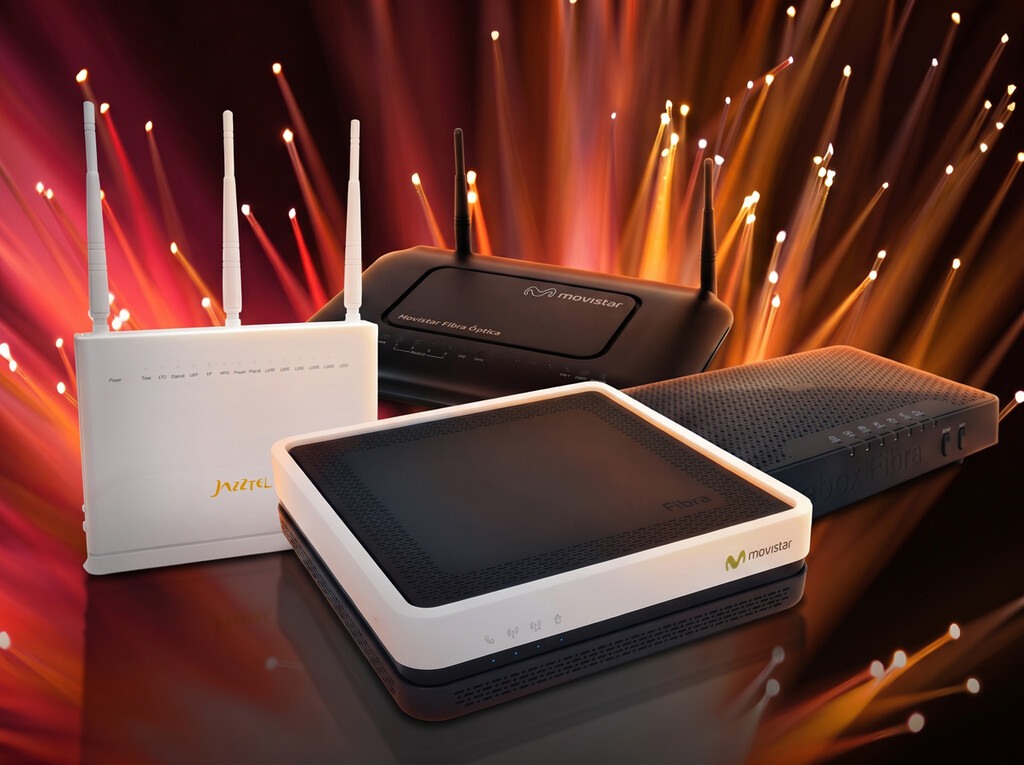
Hace unos días, al analizar el firmware de Broadcom, el investigador Quentin Kaiser descubrió una vulnerabilidad importante en un chip WiFi que está presente en numerosos router instalados por diferentes operadores en varios países. Entre los distintos modelos afectados en España, hay equipos de Movistar, O2, Orange, Jazztel y Simyo. No son routers de última generación, pero siguen presentes en muchos hogares españoles, lo que ha despertado una cierta preocupación en multitud de usuarios. Hemos hablado con Movistar y Orange para conocer el alcance de ese fallo de seguridad y qué debemos hacer si tenemos uno de los routers comprometidos. Las dos compañías ya están trabajando para aplicar lo antes posible las medidas de protección necesarias. Imagen: Movistar Un fallo de seguridad en el software . Con ayuda de un modelo de IA especializado en ciberseguridad, Quentin Kaiser ha analizado el firmware de Broadcom y ha descubierto un fallo de seguridad en un chip WiFi del fabricante estadounidense muy común en routers domésticos. Explicado en un lenguaje sencillo, esta vulnerabilidad permite obtener acceso root y ejecutar código con privilegios de administrador para copiar la clave de la red WiFi directamente de la memoria RAM. Todo ello en remoto y sin necesidad de autenticación, simplemente estando en un lugar próximo al equipo. En Xataka La revolución del hogar conectado solo es posible con routers que van más allá del WiFi 7: así están dando un salto en 2026 Qué routers están comprometidos. El propio Quentin Kaiser ha explicado que esta vulnerabilidad está presente en equipos con chipset Broadcom desde 2010, por lo que afecta a routers instalados desde hace años por diferentes operadores en varios países. La buena noticia es que, en muchos casos, ya han sido sustituidos por modelos más modernos; la mala es que, entre los modelos afectados, hay equipos tan populares como el router HGU original de Movistar y algunos modelos de Orange. En el listado de equipos comprometidos, hay cuatro routers que han dado servicio o lo siguen haciendo en muchos hogares: ZTE F680 v4: instalado por Jazztel, MásMóvil y Yoigo . Comtrend VG8050: instalado por Movistar en el inicio de los despliegues de fibra. Sagemcom Fast 5656: router Livebox Fibra instalado por Orange, Jazztel y Simyo . MitraStar GPT-2541GNAC y Askey RTF3505VW: router HGU instalado por Movistar y O2 . Imagen: Orange Si tienes uno de esos modelos, tranquilo . Tanto Telefónica como Orange nos han confirmado a Xataka que son conscientes de esta vulnerabilidad y ya están trabajando para ponerle remedio. Además, aseguran que ningún equipo se ha visto comprometido hasta la fecha por este fallo. Orange ya ha comenzado a desplegar las actualizaciones de seguridad necesarias para solventarlo, actualizaciones que llegarán a sus clientes de forma automática, sin que ellos tengan que hacer nada: "Orange ha tenido conocimiento de posibles vulnerabilidades que afectan a ciertos componentes utilizados en equipos desplegados por operadores de telecomunicaciones, incluyendo, en el caso de Orange, el router Livebox. Tras su descubrimiento, nuestros equipos empezaron a realizar evaluaciones de riesgo en nuestros routers y, en colaboración con nuestros proveedores, iniciaron el despliegue de las medidas correctoras necesarias. Hasta la fecha, Orange no ha identificado ningún caso en el que estas vulnerabilidades hayan sido explotadas para atacar a sus clientes. En cuanto a las actualizaciones, los clientes no necesitan realizar ninguna acción; las actualizaciones de seguridad se despliegan automáticamente en los dispositivos conectados". Telefónica, por su parte, nos explicó que, desde que se descubrió esta vulnerabilidad en el fabricante Broadcom, están "en contacto directo con los proveedores para realizar pruebas concluyentes en nuestros equipos gestionados". A través de su Comunidad, Movistar también ha confirmado que sus "equipos especializados ya están trabajando sobre este escenario y aplicando las medidas de protección necesarias", por lo que sus clientes tampoco tienen que hacer nada: "Por el momento, no es necesario realizar cambios en la configuración del router ni sustituir el equipo, ya que las medidas de protección y corrección que puedan resultar necesarias se gestionan de forma centralizada por los equipos responsables. En caso de que fuera necesario adoptar medidas adicionales o trasladar nuevas recomendaciones, estas se comunicarían a través de los canales oficiales habilitados para ello". Imagen de portada | Movistar / Orange / Jazztel (montaje generado con IA) En Xataka | Cambiar de compañía de Internet cuando tienes la casa domotizada es un jaleo. Resulta que sólo hay que 'hackear' el nuevo router - La noticia Movistar y Orange aclaran qué debes hacer si tienes un router afectado por el fallo de seguridad de Broadcom fue publicada originalmente en Xataka por Laura Sacristán .
Continue to Xataka →You are being forwarded in 6s — stay on this page