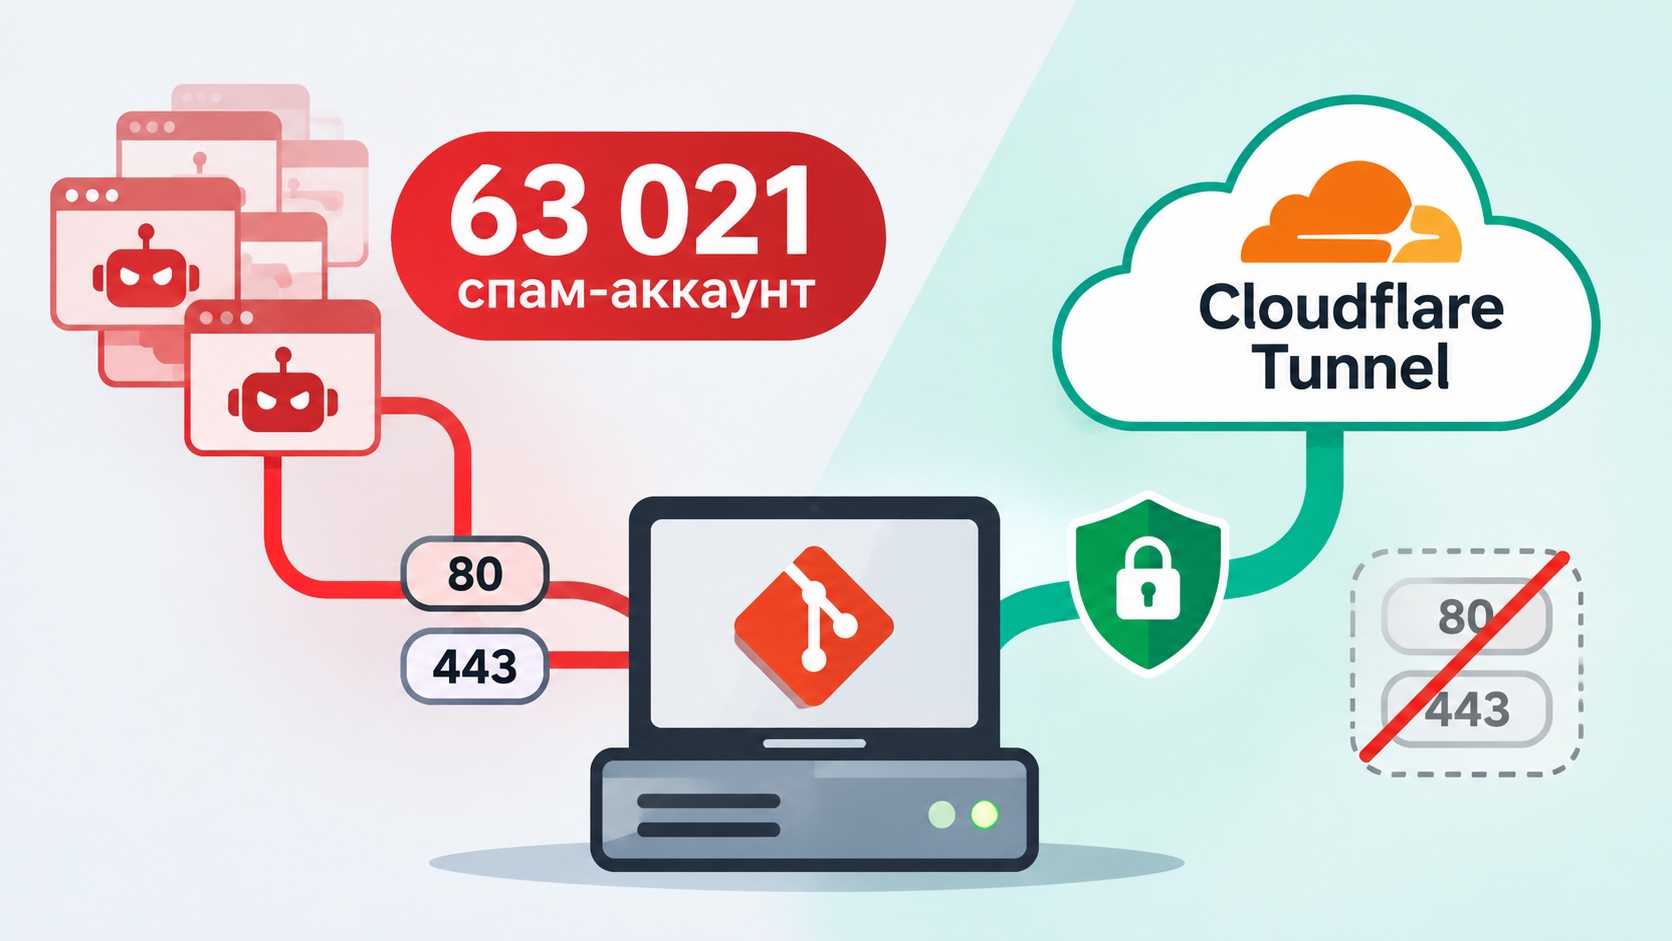
Всё началось с обычного переноса Docker-стеков, а закончилось ночным аудитом безопасности домашней инфраструктуры. По ходу дела выяснилось, что WAF не видит реальные IP-адреса атакующих, на Git-сервере накопилось 63 тысячи спам-аккаунтов, а некоторые сервисы доступны извне в обход настроенной защиты. Рассказываю, как обнаружились эти проблемы, что пришлось исправить и как в итоге удалось закрыть прямой доступ к домашним веб-сервисам из интернета. Узнать подробности
Continue to Habr →You are being forwarded in 6s — stay on this page