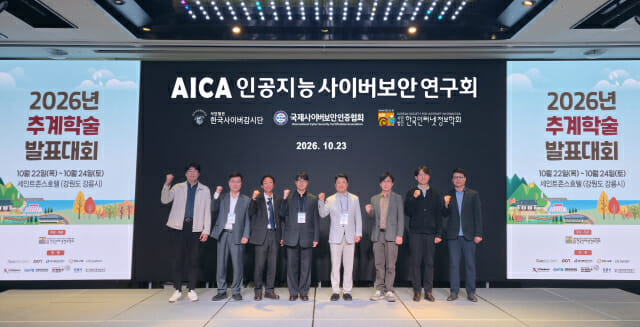
[지디넷코리아]국제사이버보안인증협회(CSC) 연구진이 인공지능(AI) 에이전트의 악성 지시 오인과 과도한 권한이 겹친 위협을 단계적 보안 통제 모델로 끊는 방안을 제안했다. 이 모델은 외부 데이터에 숨은 악성 지시를 업무 지시로 오인하는 '간접 프롬프트 인젝션' 공격을 완벽히 걸러내기는 불가능하다는 전제에서 출발한다. 대신 컨텍스트 오염이 실제 권한을 가진 실행으로 전환되는 지점을 단계별로 차단해 피해를 최소화하는 방식이다.CSC와 한국인터넷정보학회가 공동 운영하는 '인공지능 사이버보안 연구회'는 23일 강원 강릉시 세인트존스 호텔에서 열린 2026년도 추계학술발표대회에서 인공지능 사이버보안 특별세션을 운영, 13명이 이 같은 내용의 논문을 발표했다고 26일 밝혔다.남혁우 CSC 이사는 'AI 에이전트 환경에서의 과도한 권한 및 간접 프롬프트 인젝션 위협 대응 방안'을 발표했다. AI 에이전트가 이메일, 웹 문서, 검색증강생성(RAG) 등 외부 데이터에 숨은 악성 지시를 업무 지시로 오인하는 위험을 분석했다.에이전트는 허용된 광범위한 권한으로 정보 조회, 외부 전송, 데이터 변경 및 삭제까지 수행할 수 있다. 5계층 보안 통제 모델은 컨텍스트 오염이 권한을 가진 실행으로 전환되는 지점을 단계별로 끊는 방식이다.여동균 CSC 이사는 '프로세스 행위 시퀀스 기반의 LOLBins 공격 탐지를 위한 AI 모델 연구'를 발표했다. 운영체제에 내장된 정상 서명 실행파일을 악용하는 리빙 오프 더 랜드 바이너리(LOLBins, Living-off-the-Land Binaries) 공격의 탐지 방안을 다뤘다.백신과 단말 탐지 및 대응(EDR) 솔루션의 시그니처 기반 탐지를 피하려는 사이버 공격에 광범위하게 쓰이고 있다. 부모-자식 프로세스 관계, 명령줄 인자, 네트워크 연결, 파일과 레지스트리 접근으로 이어지는 행위 시퀀스를 학습하는 AI 탐지모델을 제안했다.박태균 CSC 수석연구원은 RAG 기반 LLM으로 웹 취약점 진단 결과의 오탐을 분석하고 진단자의 의사결정을 지원하는 방법을 발표했다.웹 취약점 판단에 필요한 전문 지식을 별도 지식베이스로 구축하고, 진단 결과와 관련된 정보를 검색해 LLM의 분석 근거로 쓴다. 오탐 가능성과 함께 판단 근거, 추가 검증 항목도 제공한다.이준화 CSC 이사는 정보보호 및 개인정보보호 관리체계 인증(ISMS-P) 개인정보 영향평가의 생성형 AI 환경 보완 방안을 다뤘다.개인정보가 모델 가중치에 통계적으로 내재화되고 벡터 임베딩으로 변환되며 원본을 파기해도 모델에 남을 수 있음을 실증했다. ISO/IEC 27701 통제 구조를 토대로 문헌 및 규범 분석, 리스크 분류, 갭 분석, 확장모델 설계의 4단계 수행 방안을 제시했다.임범석 CSC 이사는 국가망보안체계(N2SF) 보안 가이드라인 1.0의 체계에 따라 생성형 AI 서비스의 데이터 이동 과정에서 생기는 정보유출 위협을 분석했다. 데이터 흐름의 5개 구성요소를 식별하고 4개 이동 단계별로 위협을 도출했다.방지 수단으로는 프롬프트 기반 데이터 유출 방지(DLP), 보안 프록시 및 크로스 도메인 솔루션(CDS) 기반 전송 통제, AI 사용 이력 감사 및 이상행위 탐지를 제안했다. 공공기관 환경의 파일럿 실험으로 실효성을 검증할 필요가 있다고 강조했다.공병철 CSC 회장은 ISO/IEC 27001과 27017의 보안 요구사항을 분석해 클라우드 서비스에서 AI를 확장 운영할 때 보안통제를 수립하고 구현하는 방향을 제시했다. ISO/IEC 27000:2026 패밀리 6차 개정과 ISO/IEC 27017:2026 2차 개정의 개요, 10월 15일 제정된 ISO/IEC 27090:2026의 의미도 함께 다뤘다.공병철 회장은 AI 에이전트를 활용한 해킹 공격 능력이 평준화되고 있다고 진단했다. 조직이 AI 보안 전담팀을 구성하고 자율 실행을 즉시 차단하는 킬 스위치(Kill Switch) 장치, 권한 회수 체계, 단계별 자율성 확대 원칙을 도입해야 하며, 다층방어 체계와 제로트러스트도 확대해야 한다는 입장이다.국정원이 지난해 5월 발표한 N2SF 1.0은 업무망을 일률적으로 인터넷과 분리하던 기존 망분리 체계를 고친 보안체계다. 정보의 중요도와 이용자, 단말, 서비스, 데이터 흐름 등 조건에 따라 허용 범위를 세밀하게 정했다. 정보는 기밀(C), 민감(S), 공개(O) 3개 등급으로 나뉘며, 한 정보서비스 흐름에 등급이 섞이면 가장 높은 등급을 기준으로 통제한다.낮은 등급 영역에서 높은 등급 정보가 생산, 저장, 이동하지 않도록 기술적으로 구현하는 것이 핵심이다. 생성형 AI와 클라우드가 확산하면서 물리적 망분리의 구조적 한계가 드러난 데서 나온 체계다.국정원은 N2SF 규정에 따라 국내 클라우드 보안 인증의 상, 중, 하 3단계 체계를 폐지하고 기밀, 민감, 공개 등급 체계로 재편했다. 클라우드 운영에 필요한 컨트롤플레인(관제, 운영시스템)은 논리적 분리도 허용했다.클라우드 서비스 제공사가 보안관제, 운영시스템을 해외에 두고도 국내 공공 클라우드를 제공할 수 있게 됐다. 다만 데이터가 저장, 처리되는 서버는 국내에 둬야 한다.
Continue to ZDNet Korea →You are being forwarded in 6s — stay on this page